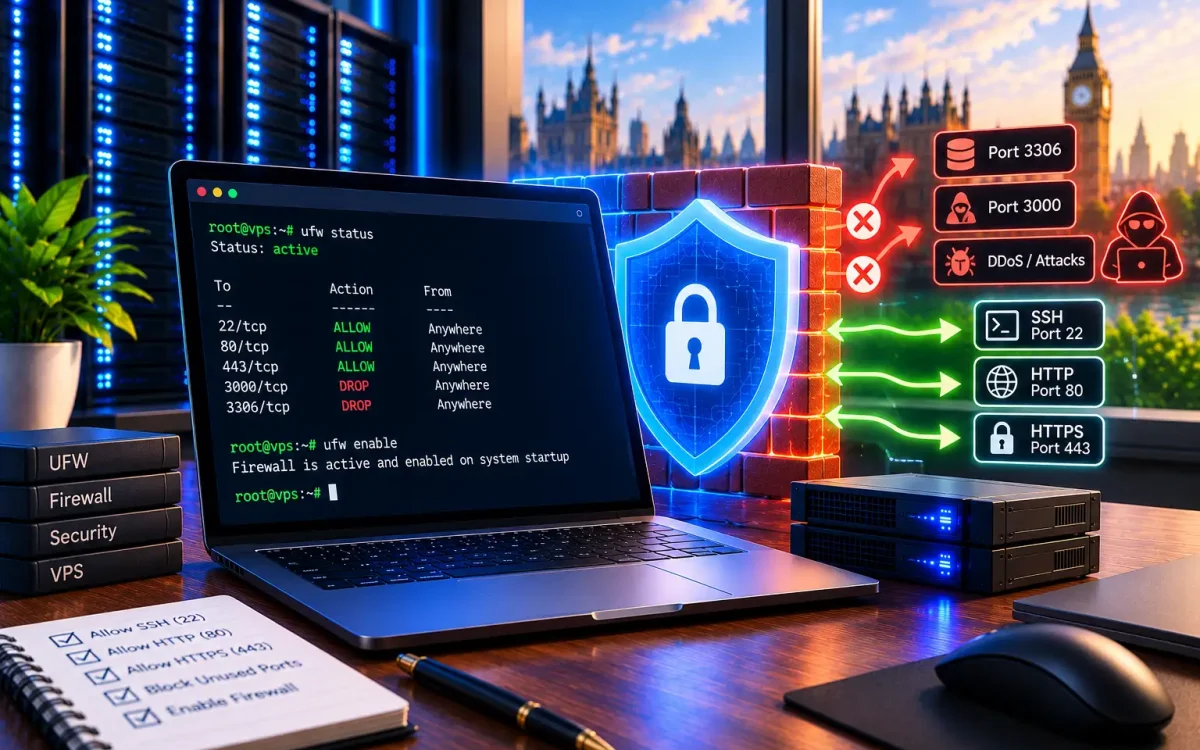
- جدار الحماية على VPS: ما هو ولماذا هو ضروري؟
- كيف يعمل جدار الحماية؟ (المنافذ والقواعد)
- أشهر أدوات جدار الحماية على Linux (UFW و firewalld و iptables)
- المنافذ الأساسية التي يجب فتحها (SSH 22, HTTP 80, HTTPS 443)
- خطوات ضبط جدار الحماية على VPS (دليل عملي مرتّب مع UFW)
- أخطاء خطيرة تتجنّبها (لا تحجب منفذ SSH!)
- نصائح لتعزيز الأمان (Fail2Ban، إغلاق المنافذ غير المستخدمة)
- الخلاصة
يُعدّ ضبط جدار الحماية على VPS خطوة الأمان الأولى التي لا يجوز تأجيلها بعد تشغيل أي خادم افتراضي، لأن الخادم يصبح مكشوفًا على الإنترنت لحظة إقلاعه ويتعرّض لمحاولات فحص واختراق آلية خلال دقائق. فجدار الحماية هو خط الدفاع الذي يقرّر أي اتصال يدخل إلى الخادم وأيّه يُرفض، وبدون ضبطه بشكل صحيح تبقى منافذ حسّاسة مفتوحة أمام أي طرف. في هذا الدليل العملي لعام 2026 نشرح كيف يعمل جدار الحماية، وأشهر أدواته على Linux، والمنافذ التي يجب فتحها، ثم خطوات الضبط الكاملة مع تجنّب الأخطاء الشائعة التي قد تقفل الخادم في وجهك.
جدار الحماية على VPS: ما هو ولماذا هو ضروري؟
جدار الحماية (Firewall) هو نظام يراقب حركة البيانات الداخلة والخارجة من الخادم ويطبّق مجموعة من القواعد لتحديد ما يُسمح به وما يُمنع. على الخادم الافتراضي الخاص، تعمل غالبًا خدمات متعدّدة في الخلفية مثل خادم الويب وقاعدة البيانات وخدمة SSH، وكل خدمة تفتح منفذًا (port) قد يكون نقطة دخول للمهاجمين. وظيفة جدار حماية الخادم هي إبقاء المنافذ الضرورية فقط مفتوحة وإغلاق كل ما عداها تلقائيًا.
الضرورة هنا ليست نظرية؛ فبوتات الفحص الآلي تمسح عناوين IP العامة على مدار الساعة بحثًا عن منافذ مفتوحة وكلمات مرور ضعيفة. وتشير تقارير الأمان إلى أن خادمًا جديدًا متصلًا بالإنترنت قد يتلقّى أولى محاولات الدخول غير المصرّح بها خلال دقائق معدودة من تشغيله، دون أن ينتظر المهاجمون معرفة هوية صاحبه أو محتوى الموقع. وإذا كنت ما زلت في بداية رحلتك مع هذا النوع من الاستضافة، فمن المفيد أولًا فهم ما هو الـ VPS وكيف يعمل قبل الدخول في تفاصيل تأمينه. فالخادم الذي لا يملك جدار حماية مضبوطًا يشبه منزلًا تركت كل أبوابه مفتوحة ليلًا؛ وبينما لا يمنع جدار الحماية كل أنواع التهديدات، فإنه يقلّص مساحة الهجوم (attack surface) بشكل جذري ويجعل محاولات الاختراق أصعب بكثير.
كيف يعمل جدار الحماية؟ (المنافذ والقواعد)
يعتمد عمل جدار الحماية على مفهومين أساسيين: المنافذ (ports) والقواعد (rules). كل خدمة شبكية تستمع على رقم منفذ محدّد؛ فمثلًا خدمة SSH تستمع افتراضيًا على المنفذ 22، وخادم الويب على المنفذ 80 للـ HTTP والمنفذ 443 للـ HTTPS. عندما تصل محاولة اتصال إلى الخادم، يفحص جدار الحماية المنفذ المطلوب وعنوان المصدر ويقارنهما بقواعده بالترتيب.
تقوم كل قاعدة إمّا بالسماح (ALLOW) أو المنع (DENY) أو الرفض (REJECT) لنوع معيّن من الحركة. والفرق بين المنع والرفض دقيق لكنه مهم: المنع يتجاهل الحزمة بصمت فلا يعرف الطرف المقابل إن كان المنفذ موجودًا أصلًا، بينما الرفض يردّ برسالة صريحة بأن الاتصال مرفوض. والمبدأ الأمني الذهبي هو «المنع الافتراضي» (default deny): أي أن القاعدة النهائية تمنع كل ما لم يُسمح به صراحةً. بهذه الطريقة لا تحتاج إلى التفكير في كل تهديد محتمل، بل تكتفي بفتح المنافذ التي تحتاجها فعلًا وتترك الباقي مغلقًا بشكل تلقائي، وهو جوهر أي عملية ضبط Firewall ناجحة. كما تميّز معظم أدوات جدار الحماية الحديثة بين الاتصالات الجديدة والاتصالات القائمة بالفعل (stateful)، فتسمح تلقائيًا بعودة الردود على اتصال بدأته أنت دون الحاجة إلى قاعدة منفصلة لكل اتجاه.
أشهر أدوات جدار الحماية على Linux (UFW و firewalld و iptables)
في عالم Linux، جميع أدوات جدار الحماية تعتمد في النهاية على إطار العمل Netfilter داخل النواة (kernel)، لكنها تختلف في سهولة الاستخدام. الأداة الأساسية والأقدم هي iptables التي تمنح تحكّمًا دقيقًا لكنها معقّدة الصياغة وصعبة على المبتدئين. ولتبسيط التعامل معها ظهرت أدوات أعلى مستوى مثل UFW و firewalld.
أداة UFW (اختصار Uncomplicated Firewall) هي الخيار الأمثل على توزيعات Ubuntu وDebian لبساطة أوامرها، بينما تُستخدم firewalld افتراضيًا على توزيعات CentOS وRocky وAlmaLinux وتعتمد مفهوم «المناطق» (zones). الجدول التالي يوضّح الفرق العملي بين الأداة المبسّطة والأداة منخفضة المستوى:
| المعيار | UFW | iptables |
|---|---|---|
| مستوى الصعوبة | سهل للمبتدئين | متقدّم ومعقّد |
| صياغة الأوامر | قصيرة وواضحة | طويلة وتفصيلية |
| مرونة التحكّم | كافية لمعظم الخوادم | تحكّم دقيق جدًا |
| الأنسب لـ | Ubuntu / Debian | كل التوزيعات |
| التوصية للمبتدئ | مُستحسَن | عند الحاجة فقط |
بالنسبة لمعظم المستخدمين، يكفي إتقان UFW لإدارة جدار حماية الخادم بأمان تام دون الحاجة إلى حفظ صياغة iptables المعقّدة. تبقى iptables خيارًا قويًا عند الحاجة إلى سيناريوهات متقدّمة مثل ترجمة العناوين (NAT) أو قواعد مبنية على معدّل الاتصالات، لكن هذه الحالات نادرة على خادم ويب نموذجي. القاعدة العملية: ابدأ بالأداة الأبسط التي تلبّي حاجتك، ولا تنتقل إلى الأعقد إلا حين يفرض ذلك متطلّب حقيقي، فالبساطة في الإعداد تقلّل احتمال الخطأ الأمني.
المنافذ الأساسية التي يجب فتحها (SSH 22, HTTP 80, HTTPS 443)
قبل فتح أي منفذ، اسأل نفسك: هل هذه الخدمة ضرورية فعلًا؟ القاعدة الأمنية تقول: افتح الحد الأدنى الممكن. المنافذ الثلاثة الأكثر شيوعًا على خادم ويب هي منفذ SSH للإدارة، ومنفذ HTTP ومنفذ HTTPS لتقديم الموقع. أمّا منافذ قواعد البيانات مثل MySQL على المنفذ 3306 فيجب ألا تُفتح للعالم الخارجي إطلاقًا ما لم يكن هناك سبب واضح؛ والأفضل أن تتصل بها التطبيقات محليًا عبر العنوان 127.0.0.1 أو عبر شبكة خاصّة معزولة. وبالمثل، احرص على إبقاء منافذ خدمات الإدارة الحسّاسة مثل لوحات التحكّم أو خوادم التخزين المؤقت (cache) محصورة على عناوين موثوقة فقط.
تذكّر أيضًا أن المنافذ تنقسم إلى نوعين من البروتوكولات: TCP المستخدم في معظم خدمات الويب وSSH، وUDP المستخدم في خدمات مثل DNS وبعض تطبيقات البث. عند فتح منفذ، تسمح أغلب الأدوات بتحديد البروتوكول صراحةً لتضييق القاعدة أكثر، فلا تفتح UDP إن كنت تحتاج TCP فقط. هذا التدقيق البسيط يقلّل من فرص استغلال خدمات لم تكن تقصد تعريضها للإنترنت أصلًا.
الجدول أعلاه ركّز على المقارنة بين الأدوات، أمّا هنا فالقاعدة بسيطة: المنفذ 22 مفتوح لإدارة الخادم عبر SSH، والمنفذان 80 و443 مفتوحان إن كنت تستضيف موقعًا، وكل منفذ آخر يبقى مغلقًا حتى تحتاجه فعلًا. ولمن يريد التعمّق في الإدارة اليومية للخادم عبر سطر الأوامر، يفيد الاطّلاع على أهم أوامر Linux الأساسية لإدارة الـ VPS التي ستحتاجها أثناء فحص المنافذ المفتوحة والخدمات العاملة.
خطوات ضبط جدار الحماية على VPS (دليل عملي مرتّب مع UFW)
الآن ننتقل إلى التطبيق العملي. سنفترض أنك تستخدم UFW على خادم Ubuntu، وأنك متصل بالخادم عبر SSH. اتبع الخطوات بالترتيب الدقيق التالي، ولا تفعّل جدار الحماية قبل السماح لمنفذ SSH أولًا حتى لا تفقد الاتصال:
- تأكّد من تثبيت الأداة، وإن لم تكن مثبّتة فثبّتها عبر
apt install ufwثم تحقّق من حالتها بالأمرufw status. - اضبط السياسة الافتراضية لمنع كل الاتصالات الواردة والسماح بالصادرة باستخدام
ufw default deny incomingثمufw default allow outgoing. - اسمح أولًا لمنفذ SSH قبل أي شيء آخر عبر الأمر
ufw allow 22حتى لا ينقطع اتصالك بالخادم عند التفعيل. - افتح منفذ HTTP إن كنت تشغّل موقعًا باستخدام
ufw allow 80. - افتح منفذ HTTPS للاتصال المشفّر عبر
ufw allow 443. - فعّل جدار الحماية بعد التأكّد من القواعد السابقة بالأمر
ufw enable، وأكّد عند طلب التأكيد. - راجع القواعد النهائية والتأكّد من صحّتها عبر
ufw status verboseلتشاهد قائمة بكل المنافذ المسموح بها.
إن كنت لا تزال غير متأكّد من كيفية الوصول إلى الخادم أصلًا لتنفيذ هذه الأوامر، فراجع دليل الاتصال بالـ VPS عبر SSH خطوة بخطوة قبل البدء، فهو حجر الأساس لكل ما يأتي بعده.
أخطاء خطيرة تتجنّبها (لا تحجب منفذ SSH!)
أغلب الكوارث التي تحدث أثناء ضبط جدار الحماية على VPS ليست بسبب الهجمات، بل بسبب أخطاء الإعداد التي يرتكبها صاحب الخادم نفسه. أكثرها شيوعًا هو تفعيل جدار الحماية مع سياسة منع افتراضية دون السماح لمنفذ SSH أولًا، ما يؤدّي إلى قطع الاتصال فورًا وفقدان الوصول إلى الخادم بالكامل. إليك أبرز الأخطاء التي يجب الحذر منها:
- حجب منفذ SSH أو نسيان السماح به قبل التفعيل، وهو الخطأ الأخطر الذي يقفل الخادم في وجهك.
- فتح جميع المنافذ أو استخدام قاعدة تسمح بكل الاتصالات «للتجربة» ثم نسيان إغلاقها لاحقًا.
- فتح منفذ قاعدة البيانات 3306 للعالم الخارجي بدلًا من حصره على عنوان محلّي أو شبكة خاصّة.
- الاعتماد على جدار الحماية وحده دون تحديث النظام أو استخدام كلمات مرور قوية ومفاتيح SSH.
- إجراء تغييرات دون الاحتفاظ بوصول بديل (مثل وحدة تحكّم المزوّد / console) للتعافي عند حدوث خطأ.
نصيحة ذهبية: أبقِ دائمًا جلسة SSH مفتوحة أثناء تعديل القواعد، وافتح جلسة ثانية للاختبار؛ فإن انقطعت الجلسة الثانية، تبقى الأولى شبكة أمان تتيح لك التراجع عن التغيير الخاطئ فورًا. ومن الحكمة كذلك جدولة أمر يعيد تعطيل جدار الحماية تلقائيًا بعد دقائق، أو الاعتماد على وحدة تحكّم المزوّد (console/VNC) التي تتجاوز الشبكة تمامًا وتصل إلى الخادم مباشرةً حتى لو أُغلقت كل المنافذ بالخطأ. التعامل مع جدار الحماية بحذر ومنهجية هو ما يفرّق بين إدارة احترافية وبين خطأ قد يكلّفك ساعات من محاولات استعادة الوصول.
نصائح لتعزيز الأمان (Fail2Ban، إغلاق المنافذ غير المستخدمة)
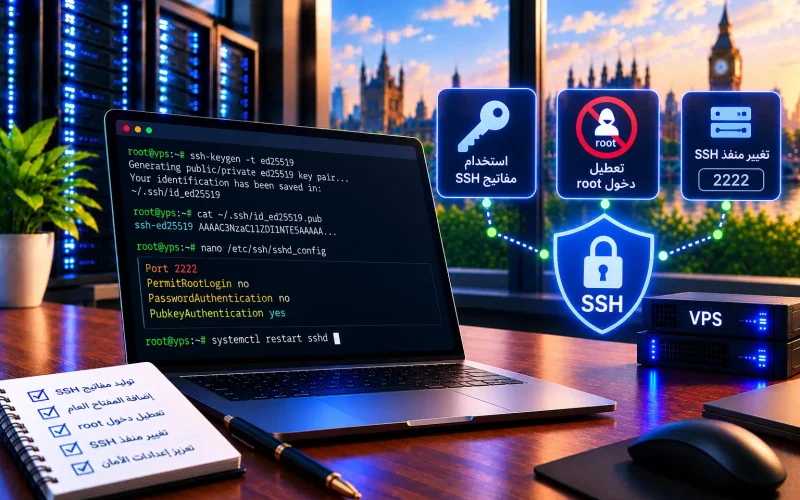
جدار الحماية خط دفاع أول وليس حلًّا كاملًا بمفرده. لرفع مستوى الأمان بشكل حقيقي، يُنصح بتركيب أداة fail2ban التي تراقب سجلّات محاولات الدخول وتحظر عناوين IP التي تفشل في تسجيل الدخول عدّة مرات تلقائيًا، ما يقضي على معظم هجمات التخمين (brute-force) على منفذ SSH. تعمل هذه الأداة بالتكامل مع جدار الحماية؛ إذ تضيف قواعد حظر مؤقتة عند رصد سلوك مشبوه ثم ترفعها بعد مدّة محدّدة، فتوفّر طبقة دفاع ديناميكية تتجاوب مع الهجمات لحظيًا. كما يُفضّل تغيير منفذ SSH الافتراضي من 22 إلى رقم آخر لتقليل الضوضاء من الفحص الآلي، وتعطيل تسجيل الدخول المباشر لمستخدم الجذر (root) لصالح حساب عادي يرفع صلاحياته عند الحاجة.
إلى جانب ذلك، راجع دوريًا المنافذ المفتوحة وأغلق كل ما لم يَعُد مستخدمًا، وفعّل تحديثات الأمان التلقائية، واستخدم مفاتيح SSH بدلًا من كلمات المرور. وتذكّر أن اختيار مزوّد وخطة مناسبة يؤثّر في مستوى الأمان أيضًا؛ فإن كنت تراجع خياراتك فقد يفيدك دليل كيفية اختيار خطة VPS مناسبة لتوازن بين الموارد والميزات الأمنية التي يقدّمها المزوّد. ولفهم الأساس النظري لعمل هذه الأنظمة الدفاعية يمكن الرجوع إلى مقالة «جدار حماية» على ويكيبيديا العربية.
الخلاصة
ضبط جدار الحماية على VPS ليس مهمّة معقّدة، لكنه إلزامي ولا يحتمل التأجيل. الفكرة بسيطة: امنع كل شيء افتراضيًا، ثم افتح فقط المنافذ التي تحتاجها فعلًا مثل SSH وHTTP وHTTPS، واحرص دائمًا على السماح لمنفذ SSH قبل تفعيل أي قاعدة منع. ومع إضافة أدوات مثل Fail2Ban والتحديثات الدورية، تحوّل خادمك من هدف سهل إلى بيئة محصّنة يصعب اختراقها. إليك خطواتك العملية الآن:
- اتصل بخادمك عبر SSH وثبّت UFW ثم اضبط السياسة الافتراضية على منع الوارد.
- اسمح لمنفذ SSH أولًا، ثم افتح منفذي 80 و443 فقط إن كنت تستضيف موقعًا.
- فعّل جدار الحماية وتحقّق من القواعد عبر
ufw status verbose. - ثبّت Fail2Ban وأغلق كل منفذ غير مستخدم وراجعه دوريًا.
- احتفظ بجلسة SSH احتياطية ووصول عبر console لتفادي قفل الخادم.
جاهز لـ VPS بريطاني آمن بصلاحيات كاملة؟
خطط UK Speed للـ VPS على معالجات AMD EPYC وأقراص NVMe في مركز بيانات بريطاني، بصلاحيات root كاملة للتحكّم بجدار الحماية ودعم عربي 24/7 ودفع بشام كاش/USDT — أمّن خادمك كما تريد.