- تثبيت n8n على VPS: ما هو n8n ولماذا تستضيفه بنفسك؟
- ما الذي يمكنك أتمتته بـ n8n؟ (أمثلة عملية)
- استضافة n8n ذاتيًّا مقابل النسخة السحابية (المزايا)
- المتطلّبات: مواصفات VPS ونظام Linux ونطاق
- خطوات تثبيت n8n على VPS (عبر Docker — دليل عملي مرتّب)
- ربط النطاق وتفعيل HTTPS (عكسي Nginx أو Caddy)
- تأمين n8n (مصادقة، تحديثات، نسخ احتياطي)
- أخطاء شائعة وكيف تتجنّبها
- الخلاصة
يُعدّ تثبيت n8n على VPS من أذكى القرارات التقنية التي يمكن لأي صاحب مشروع أو مطوّر أو فريق تسويق اتخاذها في 2026، لأنه يمنحك محرّك أتمتة كامل المصدر تتحكّم فيه بنفسك بدل الاعتماد على اشتراكات شهرية تتضاعف مع كل عملية إضافية. فبدلًا من ربط تطبيقاتك عبر خدمات مغلقة تحدّد لك عدد التنفيذات وتحتفظ ببياناتك على خوادمها، يتيح لك خادم افتراضي خاص أن تُشغّل n8n بالكامل تحت سيطرتك: بياناتك عندك، وتكاملاتك بلا حدود مصطنعة، وتكلفتك ثابتة ومعروفة. في هذا الدليل العملي المرتّب سنمرّ خطوة بخطوة من فهم ماهية n8n وصولًا إلى تشغيله فعليًّا خلف نطاقك مع HTTPS وتأمينه وحمايته بنسخ احتياطية. الدليل موجّه لمن يريد نتيجة عملية ملموسة في جلسة واحدة، بلغة واضحة بعيدة عن التعقيد غير الضروري.
تثبيت n8n على VPS: ما هو n8n ولماذا تستضيفه بنفسك؟
n8n أداة أتمتة مفتوحة المصدر تتيح لك بناء «سير عمل» (workflows) يربط بين تطبيقاتك وخدماتك عبر واجهة بصرية تعتمد على سحب العُقَد وتوصيلها، دون الحاجة إلى كتابة كود كثير. تخيّلها بديلًا ذاتيَّ الاستضافة لأدوات مثل Zapier وMake، لكن بمرونة أكبر وبلا سقف مفروض على عدد العمليات. فكرة الأتمتة ببساطة هي جعل البرمجيات تنفّذ المهام المتكرّرة نيابةً عنك؛ ويمكنك الاطّلاع على مفهومها العام في موسوعة ويكيبيديا العربية حول الأتمتة (التشغيل الذاتي) لفهم جذور الفكرة قبل تطبيقها عمليًّا.
لماذا الاستضافة الذاتية تحديدًا؟ لأن استضافة n8n ذاتيًّا تعني أن سير عملك وبياناته لا يغادران خادمك، وهذا مهم جدًّا حين تمرّر عبر الأتمتة معلومات عملاء أو مفاتيح API حسّاسة. كما أن التكلفة تصبح قابلة للتنبؤ: تدفع ثمن الخادم فقط، مهما بلغ عدد التنفيذات شهريًّا. وإذا كنت جديدًا على مفهوم الخادم الافتراضي الخاص أصلًا، فمن المفيد أن تبدأ بقراءة دليل ما هو الـ VPS للمبتدئين لتكوّن أساسًا متينًا قبل الدخول في التفاصيل التقنية.
ما الذي يمكنك أتمتته بـ n8n؟ (أمثلة عملية)
قوة n8n تظهر حين تربط خدماتك اليومية في سلسلة واحدة تعمل تلقائيًّا. إليك أمثلة واقعية تعطيك تصوّرًا لما يمكن بناؤه خلال دقائق بعد التثبيت:
- استقبال رسائل من نموذج موقعك ثم حفظها تلقائيًّا في جدول بيانات وإرسال تنبيه إلى فريقك.
- مزامنة العملاء المحتملين بين منصة التسويق ونظام CRM دون إدخال يدوي.
- مراقبة صندوق بريد وتصنيف الرسائل والرد الآلي على الاستفسارات الشائعة.
- نشر المحتوى تلقائيًّا على عدة منصات تواصل في توقيت محدّد.
- بناء تنبيهات ذكية لأي حدث عبر بوت؛ وإذا أردت التعمّق في هذا الجانب راجع كيفية تشغيل بوت تيليجرام على VPS ودمجه مع سير عمل n8n.
- جدولة مهام دورية مثل توليد تقارير يومية أو تنظيف قواعد بيانات.
الجميل أن n8n يضمّ مئات التكاملات الجاهزة، وعند غياب تكامل معيّن يمكنك استخدام عُقد HTTP Request للاتصال بأي واجهة برمجية. هذه المرونة تجعل محرّك الأتمتة لديك مفتوحًا على كل أدواتك الحالية والمستقبلية. ومع إضافة عُقد الشروط (IF) والتفرّعات والحلقات (loops) يمكنك بناء منطق متقدّم يحاكي سير عمل حقيقي في شركتك، لا مجرد ربط بسيط بين خدمتين. كثير من الفرق تبدأ بأتمتة مهمة واحدة متكرّرة تستنزف وقتها يوميًّا، ثم تكتشف سريعًا عشرات المهام الأخرى القابلة للأتمتة بالطريقة نفسها.
استضافة n8n ذاتيًّا مقابل النسخة السحابية (المزايا)
تقدّم n8n نسخة سحابية مدارة مريحة للمبتدئين، لكن الاستضافة الذاتية على خادمك تظلّ الخيار الأقوى لمن يريد التحكّم الكامل والخصوصية والتكلفة الثابتة. يوضّح الجدول التالي الفروق الجوهرية بين المسارين لمساعدتك على الاختيار:
| المعيار | استضافة n8n ذاتيًّا على VPS | النسخة السحابية المدارة |
|---|---|---|
| التكلفة | ثابتة ومعروفة مهما زادت العمليات | ترتفع مع عدد التنفيذات والميزات |
| الخصوصية | بياناتك على خادمك بالكامل | بياناتك على خوادم المزوّد |
| التحكّم | كامل: إضافات وتحديثات وإعدادات مخصّصة | محدود بما يتيحه المزوّد |
| عدد العمليات | بلا سقف مصطنع (يحدّه عتاد الخادم) | مقيّد بالباقة المشترَك بها |
| المسؤولية التقنية | عليك الصيانة والتأمين والنسخ الاحتياطي | على المزوّد غالبًا |
الخلاصة الواضحة: إن كنت تريد الراحة التامة وتتحمّل تكلفة متغيّرة، فالنسخة السحابية مناسبة. أما إن كنت تبحث عن الخصوصية والتحكّم وثبات التكلفة على المدى الطويل، فإن تشغيل n8n على VPS هو الخيار الأذكى، ومسؤولية الصيانة البسيطة ثمن زهيد مقابل هذه المزايا.
المتطلّبات: مواصفات VPS ونظام Linux ونطاق
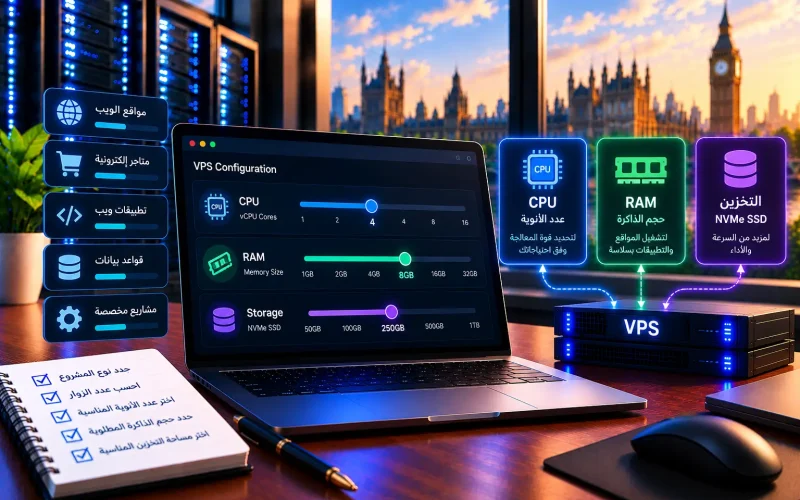
قبل البدء تحتاج إلى ثلاثة عناصر أساسية. أولًا خادم افتراضي خاص بمواصفات كافية؛ فـ n8n خفيف نسبيًّا، ويعمل بثبات مع معالج ثنائي النواة وذاكرة تبدأ من 2 جيجابايت للمشاريع الصغيرة والمتوسطة، مع مساحة تخزين SSD مريحة لقاعدة البيانات والنسخ الاحتياطية. كلما زاد عدد سير العمل وتعقيده احتجت ذاكرة أكبر. إن لم تكن قد اخترت خادمك بعد، فاستعن بـ دليل اختيار خطة VPS المناسبة لمطابقة الموارد مع حجم أعمالك الفعلي.
ثانيًا نظام Linux حديث؛ وتوصية معظم المستخدمين هي توزيعة Ubuntu بإصدار طويل الدعم (LTS) لاستقرارها ووفرة مراجعها. ثالثًا نطاق (domain) مملوك لك مثل auto.example.com لربطه بالخادم، إذ ستحتاجه لتفعيل HTTPS وجعل واجهة n8n متاحة عبر رابط آمن ومهني بدل عنوان IP خام. يُفضَّل أيضًا أن تمتلك وصول SSH إلى الخادم ومستخدمًا بصلاحيات sudo قبل أن تبدأ أي خطوة.
خطوات تثبيت n8n على VPS (عبر Docker
أنظف طريقة لتثبيت n8n على VPS هي استخدام Docker، لأنها تعزل التطبيق في حاوية وتبسّط التحديثات والنسخ الاحتياطي. إذا لم يكن Docker مُثبّتًا لديك بعد، فابدأ بإعداده أولًا عبر دليل تثبيت Docker على VPS، ثم اتبع هذا الترتيب العملي:
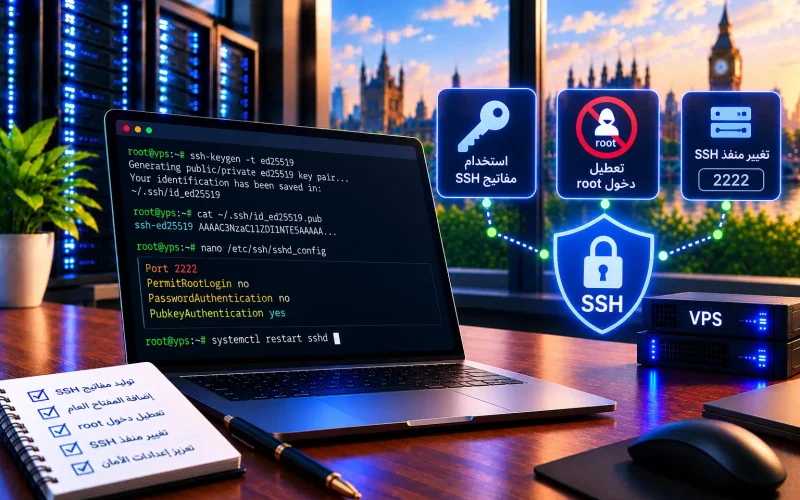
- اتصل بالخادم عبر SSH وحدّث النظام بالأمر
sudo apt update && sudo apt upgradeلضمان أحدث الحزم الأمنية. - تأكّد من تشغيل Docker وأداة Docker Compose بفحص الإصدار عبر
docker --version. - أنشئ مجلدًا مخصّصًا للمشروع مثل
/opt/n8nليضمّ ملف الإعداد وبياناتك الدائمة في مكان واحد منظّم. - أنشئ ملف
docker-compose.ymlداخل المجلد، وعرّف فيه خدمة n8n مع متغيّرات البيئة (النطاق، المنطقة الزمنية، بيانات الدخول) ووحدة تخزين دائمة (volume) لحفظ سير العمل. - عرّف متغيّر المنفذ والمضيف وربطه بنطاقك عبر
N8N_HOSTوWEBHOOK_URLحتى تعمل الـ webhooks بشكل صحيح مع نطاقك. - شغّل الحاوية في الخلفية بالأمر
docker compose up -dوانتظر حتى يكتمل تنزيل الصورة وبدء الخدمة. - تحقّق من السجلّات عبر
docker compose logs -fللتأكّد من إقلاع n8n بلا أخطاء قبل ربط النطاق.
بعد نجاح هذه الخطوات سيكون محرّك n8n يعمل داخليًّا على الخادم، لكنه لم يصبح بعد متاحًا بشكل آمن عبر الإنترنت؛ وهنا يأتي دور ربط النطاق وطبقة HTTPS.
ربط النطاق وتفعيل HTTPS (عكسي Nginx أو Caddy)
لجعل n8n متاحًا عبر نطاقك بأمان، تحتاج وكيلًا عكسيًّا (reverse proxy) يستقبل الطلبات على المنفذين 80 و443 ويمرّرها إلى الحاوية داخليًّا، مع إدارة شهادة TLS تلقائيًّا. الخطوة الأولى دائمًا هي توجيه سجلّ A في إعدادات DNS لنطاقك الفرعي ليشير إلى عنوان IP الخاص بخادمك، ثم الانتظار حتى ينتشر التوجيه.
أمامك خياران شائعان: الأول هو Caddy، وهو الأسهل للمبتدئين لأنه يحصل على شهادة Let’s Encrypt ويجدّدها تلقائيًّا بإعداد من سطرين فقط، ما يجعل تفعيل HTTPS شبه فوري. الثاني هو Nginx كوكيل عكسي مع أداة certbot لإصدار الشهادة، وهو خيار أكثر مرونة وانتشارًا في بيئات الإنتاج. أيًّا اخترت، فالهدف واحد: أن يفتح زوّارك واجهة n8n عبر رابط https:// آمن مربوط بنطاقك، لا عبر عنوان IP ومنفذ مكشوف. تأكّد بعدها من تحديث متغيّر WEBHOOK_URL ليطابق نطاقك الكامل حتى تعمل التكاملات الخارجية دون انقطاع.
نصيحة عملية: إذا كنت تستخدم Caddy فاكتفِ بتوجيه النطاق إلى منفذ الحاوية الداخلي، ودع Caddy يتكفّل بكل ما يخصّ الشهادة وتجديدها دون تدخّل منك. أما مع Nginx فاحرص على ضبط ترويسات الوكيل العكسي بشكل صحيح لتمرير معلومات الاتصال الأصلية، وفعّل دعم WebSocket لأن واجهة n8n تعتمد عليه في التحديث اللحظي للوحة التحكّم. اختبر الرابط من جهاز خارجي بعد الإعداد للتأكّد من أن الشهادة صالحة والاتصال مشفّر فعلًا قبل أن تعتمد عليه في الإنتاج.
تأمين n8n (مصادقة، تحديثات، نسخ احتياطي)
بمجرد أن يصبح محرّك الأتمتة متاحًا على الإنترنت يصير هدفًا محتملًا، لذا التأمين ليس خيارًا كماليًّا. ابدأ بتفعيل المصادقة الأساسية أو حساب المالك داخل n8n حتى لا يصل أحد إلى واجهتك دون بيانات دخول قوية. فعّل جدار الحماية على الخادم عبر ufw واسمح فقط بالمنافذ الضرورية (SSH وHTTP وHTTPS)، وأغلق منفذ n8n الداخلي عن الوصول المباشر من الخارج.
أما التحديثات فأبقِها منتظمة: بما أنك تستخدم Docker، يكفي سحب أحدث صورة ثم إعادة تشغيل الحاوية لترقية n8n بأمان. ولا تهمل النسخ الاحتياطي؛ احرص على نسخ وحدة التخزين الدائمة وقاعدة بياناتك دوريًّا إلى مكان خارج الخادم، فسير العمل الذي بنيته بعناية أصعب من أن تخسره بسبب عطل مفاجئ. جدولة مهمة cron يومية لأخذ نسخة احتياطية مضغوطة ونقلها خارجيًّا عادة ما تحميك من أسوأ السيناريوهات. ومن الممارسات الجيّدة أيضًا الاحتفاظ بأكثر من نسخة من تواريخ مختلفة، واختبار استعادة النسخة من حين لآخر؛ فالنسخة الاحتياطية التي لم تجرّب استرجاعها قد لا تكون موثوقة وقت الحاجة. وإن كنت تخزّن بيانات حسّاسة فعّل تشفير النسخ قبل نقلها إلى التخزين الخارجي.
أخطاء شائعة وكيف تتجنّبها
معظم المشكلات التي تواجه من يبدأ تشغيل n8n على VPS متكرّرة ويمكن تفاديها بسهولة إذا انتبهت لها مبكرًا:
- نسيان ضبط
WEBHOOK_URLعلى النطاق الكامل، فتتعطّل التكاملات التي تعتمد على الـ webhooks. - عدم استخدام وحدة تخزين دائمة (volume)، فتضيع كل سير العمل عند إعادة إنشاء الحاوية.
- ترك واجهة n8n بلا مصادقة أو بكلمة مرور ضعيفة، وهي دعوة مفتوحة للاختراق.
- تجاهل المنطقة الزمنية، فتعمل المهام المجدوَلة في توقيت غير متوقَّع.
- اختيار خادم بذاكرة أقل من اللازم، فيتوقّف سير العمل الثقيل فجأة عند نفاد الذاكرة.
- إهمال تجديد شهادة HTTPS أو النسخ الاحتياطي، والاعتماد على «أن كل شيء يعمل» دون مراقبة.
القاعدة الذهبية: راقب سجلّات الحاوية عند أول إقلاع، واختبر سير عمل بسيطًا قبل بناء الأتمتة المعقّدة، ولا تنشر أي شيء على الإنترنت قبل إكمال خطوات التأمين.
الخلاصة
استضافة n8n ذاتيًّا على خادمك تمنحك محرّك أتمتة قويًّا تتحكّم فيه بالكامل، ببيانات محفوظة عندك وتكلفة ثابتة ومرونة بلا سقف. الطريق واضح: جهّز خادمًا مناسبًا بنظام Linux، ثبّت n8n عبر Docker، اربطه بنطاقك خلف HTTPS، ثم أمِّنه واحرص على نسخه احتياطيًّا. بمجرد أن تتقن هذه الدورة ستفتح لك أبواب أتمتة لا تنتهي توفّر وقتك وتقلّل الأخطاء اليدوية في عملك.
- احجز VPS بمواصفات مناسبة ونظّف نظامه وحدّثه عبر SSH.
- ثبّت Docker ثم شغّل n8n بملف
docker-compose.ymlووحدة تخزين دائمة. - وجّه نطاقك الفرعي إلى الخادم وفعّل HTTPS عبر Caddy أو Nginx.
- فعّل المصادقة وجدار الحماية، وجدوِل نسخة احتياطية دورية خارج الخادم.
- ابنِ أول سير عمل بسيط واختبره قبل التوسّع في أتمتة أكثر تعقيدًا.
جاهز لاستضافة n8n على VPS بريطاني؟
خطط UK Speed للـ VPS على معالجات AMD EPYC وأقراص NVMe في مركز بيانات بريطاني، بصلاحيات root كاملة وتشغيل مستمرّ 24/7 ودعم عربي 24/7 ودفع بشام كاش/USDT — بيئة مثالية لأتمتة أعمالك بخصوصية كاملة.